Domain huette-service.de kaufen?
Wir ziehen mit dem Projekt
huette-service.de um.
Sind Sie am Kauf der Domain
huette-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain huette-service.de kaufen?
Wie lauten die Check-in- und Check-out-Zeiten?
Die Check-in-Zeit ist in der Regel ab 15:00 Uhr und der Check-out ist bis 11:00 Uhr. Es kann jedoch je nach Hotel oder Unterkunft leichte Abweichungen geben. Es ist daher ratsam, vorher die genauen Zeiten beim Hotel nachzufragen. **
Wie funktioniert der Check-in und Check-out Prozess in einem Hotel? Welche Schritte sind beim Check-in und Check-out zu beachten?
Beim Check-in muss der Gast seine Reservierung bestätigen, persönliche Daten angeben und gegebenenfalls eine Kaution hinterlegen. Beim Check-out muss der Gast seine Rechnung begleichen, Zimmer überprüfen und den Schlüssel abgeben. Wichtig ist, die Check-in und Check-out Zeiten des Hotels zu beachten und eventuelle Zusatzleistungen zu klären. **

Ähnliche Suchbegriffe für Hacking
Top-Angebote
Produkte zum Begriff Hacking:
-
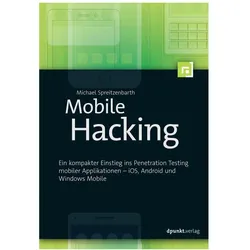
Mobile Hacking, Fachbücher von Michael SpreitzenbarthMobile Endgeräte, vor allem Smartphones und Tablets der Hersteller Apple und Google, sind inzwischen in fast jedem Haushalt vertreten. Auch in der Firmenwelt nehmen diese Geräte einen immer grösseren Stellenwert ein und verarbeiten hochsensible Daten. Diese neuen Einsatzszenarien, gepaart mit Tausenden von Applikationen, schaffen neue Angriffsvektoren und Einfallstore in diese Geräte. Dieses Buch stellt die einzelnen Angriffsszenarien und Schwachstellen in den verwendeten Applikationen detailliert vor und zeigt, wie Sie diese Schwachstellen aufspüren können. Am Beispiel der aktuellen Betriebssysteme (Android, iOS und Windows Mobile) erhalten Sie einen umfassenden Einblick ins Penetration Testing von mobilen Applikationen. Sie lernen typische Penetration-Testing-Tätigkeiten kennen und können nach der Lektüre Apps der grossen Hersteller untersuchen und deren Sicherheit überprüfen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Amberg, Eric: HackingHacking , Der umfassende Praxis-Guide.Inkl. Prüfungsvorbereitung zum CEHv12 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2024, Erscheinungsjahr: 20240321, Produktform: Leinen, Titel der Reihe: mitp Professional##, Autoren: Amberg, Eric~Schmid, Daniel, Edition: REV, Auflage: 24003, Auflage/Ausgabe: 2024, Seitenzahl/Blattzahl: 1224, Keyword: Vpn; asymmetrische verschlüsselung; betriebssysteme; black hats; buch; buffer overflow; certified ethical hacker; ddos angriff; ddos attacke; ethical hacker; ethical hacking; firewall; footprinting; google hacking; hacken; hacker; hacking; hacking lernen; it security; it sicherheit; it-sicherheit; kali linux; kryptografie; linux; malware; metasploit; mitp; netzwerke; penetration testing; pentest; proxy server; reconnaissance; rootkits; router; schwachstellenanalyse; security; sicherheit; sniffing; snmp; social engineering; ssh; ssh tunnel; symmetrische verschlüsselung; virtualbox; windows 10; wireshark; xss, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Datensicherheit / Netz~Hacker (EDV), Fachkategorie: Systemadministration~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 181, Höhe: 69, Gewicht: 2094, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
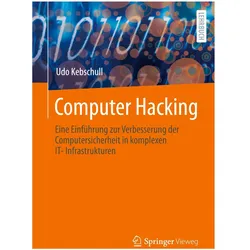
Computer Hacking, Fachbücher von Udo KebschullTechnische Massnahmen, die es Cyberangreifern schwer machen, dienen zur Abschreckung, weil Hacker immer nur so hoch springen, wie sie müssen. Bei komplexen und vor allem sicherheitsrelevanten IT-Infrastrukturen reichen diese technischen Massnahmen allein jedoch oft nicht aus. Dieses Lehrbuch betrachtet alle Aspekte der IT-Sicherheit und effektive Massnahmen, um Angriffe zu detektieren und sich erfolgreich dagegen zu wehren. Es behandelt allgemeine Angriffsmechanismen und Angriffsszenarien, die von Angreifern angewendet werden. Dabei soll klar werden, dass es nicht ausreichend ist, Firewall-Regeln sauber zu konfigurieren oder die aktuellsten Patches einzuspielen. Vielmehr muss ein ganzheitlicher Ansatz gewählt werden, der Nutzende einschliesst (Awareness) und funktionierende Prozesse für den Fall eines konkreten Angriffs etabliert. Das Buch zeigt, wo die Schwachstellen liegen, wie man sie schliesst, wie man Angriffe erkennt und wie man sie erfolgreich abwehrt.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
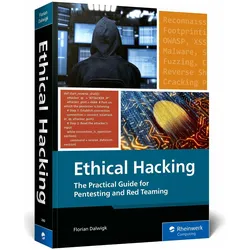
Ethical Hacking, Fachbücher von Florian DalwigkDas Fachbuch 'Ethical Hacking' von Florian Dalwigk bietet einen tiefgehenden Einblick in die Welt der IT-Sicherheit. Es richtet sich an Leser, die lernen möchten, wie sie Schwachstellen in IT-Systemen erkennen und ausnutzen können, um diese anschliessend zu schützen. Das Buch führt in verschiedene Techniken wie Footprinting, Scanning, Enumeration und Fuzzing ein und behandelt darüber hinaus Angriffsarten wie Brute-Force, Cross-Site Scripting (XSS), SQL Injection und Social Engineering. Mit praxisnahen Beispielen, integrierten QR-Codes zu ergänzenden Video-Tutorials und Übungen, ermöglicht es den Leserinnen und Lesern, theoretisches Wissen direkt in die Praxis umzusetzen. Das Werk ist als umfassender Leitfaden konzipiert, der sowohl die Perspektive eines Hackers als auch die eines Sicherheitsexperten einnimmt. Es bietet fundierte Erklärungen zu Themen wie Kryptographie, Passwortknacken, Reverse Shells, Malware und dem Einsatz von Tools wie Metasploit. Die didaktisch aufbereitete Darstellung unterstützt dabei, komplexe Sachverhalte verständlich zu machen und fördert ein tiefes Verständnis der IT-Sicherheit. Die praxisorientierte Herangehensweise und die Verbindung von Theorie und praktischen Übungen machen dieses Buch zu einem wertvollen Begleiter für alle, die sich mit der Sicherheit von IT-Systemen auseinandersetzen möchten.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
"Wie funktioniert der Check-in und Check-out-Prozess in einem Hotel?" "Welche Vorteile bietet ein automatisierter Check-in/Check-out in einem Unternehmen?"
Der Check-in-Prozess in einem Hotel erfolgt in der Regel an der Rezeption, wo Gäste ihre persönlichen Daten angeben und ihre Zimmer zugewiesen bekommen. Beim Check-out geben Gäste ihre Schlüssel zurück und bezahlen eventuelle Zusatzleistungen. Ein automatisierter Check-in/Check-out in einem Unternehmen bietet den Vorteil einer schnelleren Abwicklung für Gäste, da sie keine Wartezeiten an der Rezeption haben. Zudem können Unternehmen Kosten sparen, da weniger Personal für den Check-in/Check-out benötigt wird. Automatisierte Prozesse können auch zu einer verbesserten Effizienz und Kundenzufriedenheit führen. **
-
Wann ist der Check-in und Check-out in Hotels üblicherweise?
Der Check-in in Hotels ist üblicherweise ab 15:00 Uhr möglich. Der Check-out sollte bis spätestens 11:00 Uhr erfolgen. Diese Zeiten können je nach Hotel variieren. **
-
Wie läuft der Check-in und Check-out bei Airbnb ab?
Bei Airbnb erfolgt der Check-in in der Regel persönlich mit dem Gastgeber. Dies kann entweder durch einen Schlüsselübergabe oder durch eine digitale Lösung wie einen Türcode erfolgen. Beim Check-out hinterlässt der Gast den Schlüssel oder gibt den Türcode zurück und verlässt die Unterkunft. Der Gastgeber überprüft dann die Unterkunft auf Schäden und erstattet gegebenenfalls die Kaution. **
-
Wie lautet das Check-in- und Check-out-Verfahren im Hotel?
Beim Check-in im Hotel müssen Gäste ihre persönlichen Daten angeben und oft auch eine Kreditkarte hinterlegen. Sie erhalten dann ihre Zimmerschlüssel und können in ihr Zimmer einchecken. Beim Check-out geben die Gäste ihre Schlüssel zurück, bezahlen ihre Rechnung und verlassen das Hotel. **

Welche Fragen gibt es zum Check-in und Check-out in Hotels?
Beim Check-in in Hotels werden üblicherweise Fragen zur Identifikation, zur Dauer des Aufenthalts, zur gewünschten Zimmerkategorie und zu eventuellen Sonderwünschen gestellt. Beim Check-out werden üblicherweise Fragen zur Zufriedenheit mit dem Aufenthalt, zur Zahlungsmethode und zur Abreisezeit gestellt. Zusätzlich können je nach Hotel weitere Fragen zu Frühstücksoptionen, Parkmöglichkeiten oder anderen Annehmlichkeiten gestellt werden. **
"Wie funktioniert der Check-in und Check-out Prozess in einem Hotel?"
Beim Check-in geben die Gäste ihre persönlichen Daten an der Rezeption an und erhalten ihre Zimmerschlüssel. Beim Check-out geben sie ihre Schlüssel zurück, bezahlen eventuelle Zusatzleistungen und verlassen das Hotel. Der Prozess dient der Verwaltung der Zimmerbelegung und Abrechnung der Gäste. **
Top-Angebote
Produkte zum Begriff Hacking:
-
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mobile Hacking, Fachbücher von Michael SpreitzenbarthMobile Endgeräte, vor allem Smartphones und Tablets der Hersteller Apple und Google, sind inzwischen in fast jedem Haushalt vertreten. Auch in der Firmenwelt nehmen diese Geräte einen immer grösseren Stellenwert ein und verarbeiten hochsensible Daten. Diese neuen Einsatzszenarien, gepaart mit Tausenden von Applikationen, schaffen neue Angriffsvektoren und Einfallstore in diese Geräte. Dieses Buch stellt die einzelnen Angriffsszenarien und Schwachstellen in den verwendeten Applikationen detailliert vor und zeigt, wie Sie diese Schwachstellen aufspüren können. Am Beispiel der aktuellen Betriebssysteme (Android, iOS und Windows Mobile) erhalten Sie einen umfassenden Einblick ins Penetration Testing von mobilen Applikationen. Sie lernen typische Penetration-Testing-Tätigkeiten kennen und können nach der Lektüre Apps der grossen Hersteller untersuchen und deren Sicherheit überprüfen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Amberg, Eric: HackingHacking , Der umfassende Praxis-Guide.Inkl. Prüfungsvorbereitung zum CEHv12 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2024, Erscheinungsjahr: 20240321, Produktform: Leinen, Titel der Reihe: mitp Professional##, Autoren: Amberg, Eric~Schmid, Daniel, Edition: REV, Auflage: 24003, Auflage/Ausgabe: 2024, Seitenzahl/Blattzahl: 1224, Keyword: Vpn; asymmetrische verschlüsselung; betriebssysteme; black hats; buch; buffer overflow; certified ethical hacker; ddos angriff; ddos attacke; ethical hacker; ethical hacking; firewall; footprinting; google hacking; hacken; hacker; hacking; hacking lernen; it security; it sicherheit; it-sicherheit; kali linux; kryptografie; linux; malware; metasploit; mitp; netzwerke; penetration testing; pentest; proxy server; reconnaissance; rootkits; router; schwachstellenanalyse; security; sicherheit; sniffing; snmp; social engineering; ssh; ssh tunnel; symmetrische verschlüsselung; virtualbox; windows 10; wireshark; xss, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Datensicherheit / Netz~Hacker (EDV), Fachkategorie: Systemadministration~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 181, Höhe: 69, Gewicht: 2094, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lauten die Check-in- und Check-out-Zeiten?
Die Check-in-Zeit ist in der Regel ab 15:00 Uhr und der Check-out ist bis 11:00 Uhr. Es kann jedoch je nach Hotel oder Unterkunft leichte Abweichungen geben. Es ist daher ratsam, vorher die genauen Zeiten beim Hotel nachzufragen. **
-
Wie funktioniert der Check-in und Check-out Prozess in einem Hotel? Welche Schritte sind beim Check-in und Check-out zu beachten?
Beim Check-in muss der Gast seine Reservierung bestätigen, persönliche Daten angeben und gegebenenfalls eine Kaution hinterlegen. Beim Check-out muss der Gast seine Rechnung begleichen, Zimmer überprüfen und den Schlüssel abgeben. Wichtig ist, die Check-in und Check-out Zeiten des Hotels zu beachten und eventuelle Zusatzleistungen zu klären. **
-
"Wie funktioniert der Check-in und Check-out-Prozess in einem Hotel?" "Welche Vorteile bietet ein automatisierter Check-in/Check-out in einem Unternehmen?"
Der Check-in-Prozess in einem Hotel erfolgt in der Regel an der Rezeption, wo Gäste ihre persönlichen Daten angeben und ihre Zimmer zugewiesen bekommen. Beim Check-out geben Gäste ihre Schlüssel zurück und bezahlen eventuelle Zusatzleistungen. Ein automatisierter Check-in/Check-out in einem Unternehmen bietet den Vorteil einer schnelleren Abwicklung für Gäste, da sie keine Wartezeiten an der Rezeption haben. Zudem können Unternehmen Kosten sparen, da weniger Personal für den Check-in/Check-out benötigt wird. Automatisierte Prozesse können auch zu einer verbesserten Effizienz und Kundenzufriedenheit führen. **
-
Wann ist der Check-in und Check-out in Hotels üblicherweise?
Der Check-in in Hotels ist üblicherweise ab 15:00 Uhr möglich. Der Check-out sollte bis spätestens 11:00 Uhr erfolgen. Diese Zeiten können je nach Hotel variieren. **
Ähnliche Suchbegriffe für Hacking
-
Computer Hacking, Fachbücher von Udo KebschullTechnische Massnahmen, die es Cyberangreifern schwer machen, dienen zur Abschreckung, weil Hacker immer nur so hoch springen, wie sie müssen. Bei komplexen und vor allem sicherheitsrelevanten IT-Infrastrukturen reichen diese technischen Massnahmen allein jedoch oft nicht aus. Dieses Lehrbuch betrachtet alle Aspekte der IT-Sicherheit und effektive Massnahmen, um Angriffe zu detektieren und sich erfolgreich dagegen zu wehren. Es behandelt allgemeine Angriffsmechanismen und Angriffsszenarien, die von Angreifern angewendet werden. Dabei soll klar werden, dass es nicht ausreichend ist, Firewall-Regeln sauber zu konfigurieren oder die aktuellsten Patches einzuspielen. Vielmehr muss ein ganzheitlicher Ansatz gewählt werden, der Nutzende einschliesst (Awareness) und funktionierende Prozesse für den Fall eines konkreten Angriffs etabliert. Das Buch zeigt, wo die Schwachstellen liegen, wie man sie schliesst, wie man Angriffe erkennt und wie man sie erfolgreich abwehrt.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ethical Hacking, Fachbücher von Florian DalwigkDas Fachbuch 'Ethical Hacking' von Florian Dalwigk bietet einen tiefgehenden Einblick in die Welt der IT-Sicherheit. Es richtet sich an Leser, die lernen möchten, wie sie Schwachstellen in IT-Systemen erkennen und ausnutzen können, um diese anschliessend zu schützen. Das Buch führt in verschiedene Techniken wie Footprinting, Scanning, Enumeration und Fuzzing ein und behandelt darüber hinaus Angriffsarten wie Brute-Force, Cross-Site Scripting (XSS), SQL Injection und Social Engineering. Mit praxisnahen Beispielen, integrierten QR-Codes zu ergänzenden Video-Tutorials und Übungen, ermöglicht es den Leserinnen und Lesern, theoretisches Wissen direkt in die Praxis umzusetzen. Das Werk ist als umfassender Leitfaden konzipiert, der sowohl die Perspektive eines Hackers als auch die eines Sicherheitsexperten einnimmt. Es bietet fundierte Erklärungen zu Themen wie Kryptographie, Passwortknacken, Reverse Shells, Malware und dem Einsatz von Tools wie Metasploit. Die didaktisch aufbereitete Darstellung unterstützt dabei, komplexe Sachverhalte verständlich zu machen und fördert ein tiefes Verständnis der IT-Sicherheit. Die praxisorientierte Herangehensweise und die Verbindung von Theorie und praktischen Übungen machen dieses Buch zu einem wertvollen Begleiter für alle, die sich mit der Sicherheit von IT-Systemen auseinandersetzen möchten.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Historische Ontologie, Fachbücher von Ian HackingEinige unserer philosophischen Probleme mit Begriffen sind das Ergebnis ihrer Geschichte, behauptet Ian Hacking. Damit sagt er in einem Satz, was sein Projekt einer historischen Ontologie ausmacht: Sie ist Untersuchung von Begriffen im Sinne der Cambridger Sprachanalyse und gleichzeitig Philosophie- und Wissenschaftsgeschichte. Für dieses Projekt macht sich Hacking auch einige Einsichten von Michel Foucault zunutze. Auf diese Weise verbindet er Foucaultsche Archäologie des Wissens und Wittgensteinsche Therapie von Sprachverwirrungen. Er macht deutlich, dass viele unserer Überzeugungen von den Stilen der Rationalität abhängen, in denen sie begründet werden. Hacking verabschiedet, ähnlich wie Nelson Goodman, in seinem nicht subjektivistischen Nominalismus und Relativismus die Idee einer einzigen ewigen Wahrheit. So vermeidet er die Unplausibilitäten des sozialen Konstruktivismus.43,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking Hardware, Fachbücher von Tobias ScheibleHacking Hardware bietet einen tiefgehenden Einblick in die Welt der Hardware-Sicherheit und richtet sich an Fachleute, die ihre Systeme gegen hardwarebasierte Angriffe absichern möchten. Das Buch vermittelt praxisnahe Kenntnisse, um Sicherheitslücken in der IT-Infrastruktur zu identifizieren und zu beheben. Es kombiniert theoretische Grundlagen mit praktischen Anleitungen zur Durchführung von Penetrationstests und Red Teaming. Leser lernen, wie sie mit gängigen Hacking-Tools und Angriffsszenarien umgehen, um präventive Massnahmen zu entwickeln. Zudem wird der Wert von Security Awareness Trainings hervorgehoben, um das Sicherheitsbewusstsein im Team zu stärken. Das Werk beleuchtet verschiedene Angriffsvektoren, von USB-Angriffen über Wi-Fi-Manipulation bis hin zu Angriffen auf kabelgebundene Netzwerke. Es bietet einen umfassenden Überblick über die Techniken und Werkzeuge, die Hacker einsetzen, und zeigt, wie man diesen Bedrohungen effektiv begegnen kann. Die praxisorientierten Beispiele und detaillierten Erklärungen machen es zu einem unverzichtbaren Leitfaden für IT-Sicherheitsexperten, die ihre Systeme proaktiv schützen möchten.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie läuft der Check-in und Check-out bei Airbnb ab?
Bei Airbnb erfolgt der Check-in in der Regel persönlich mit dem Gastgeber. Dies kann entweder durch einen Schlüsselübergabe oder durch eine digitale Lösung wie einen Türcode erfolgen. Beim Check-out hinterlässt der Gast den Schlüssel oder gibt den Türcode zurück und verlässt die Unterkunft. Der Gastgeber überprüft dann die Unterkunft auf Schäden und erstattet gegebenenfalls die Kaution. **
-
Wie lautet das Check-in- und Check-out-Verfahren im Hotel?
Beim Check-in im Hotel müssen Gäste ihre persönlichen Daten angeben und oft auch eine Kreditkarte hinterlegen. Sie erhalten dann ihre Zimmerschlüssel und können in ihr Zimmer einchecken. Beim Check-out geben die Gäste ihre Schlüssel zurück, bezahlen ihre Rechnung und verlassen das Hotel. **
-
Welche Fragen gibt es zum Check-in und Check-out in Hotels?
Beim Check-in in Hotels werden üblicherweise Fragen zur Identifikation, zur Dauer des Aufenthalts, zur gewünschten Zimmerkategorie und zu eventuellen Sonderwünschen gestellt. Beim Check-out werden üblicherweise Fragen zur Zufriedenheit mit dem Aufenthalt, zur Zahlungsmethode und zur Abreisezeit gestellt. Zusätzlich können je nach Hotel weitere Fragen zu Frühstücksoptionen, Parkmöglichkeiten oder anderen Annehmlichkeiten gestellt werden. **
-
"Wie funktioniert der Check-in und Check-out Prozess in einem Hotel?"
Beim Check-in geben die Gäste ihre persönlichen Daten an der Rezeption an und erhalten ihre Zimmerschlüssel. Beim Check-out geben sie ihre Schlüssel zurück, bezahlen eventuelle Zusatzleistungen und verlassen das Hotel. Der Prozess dient der Verwaltung der Zimmerbelegung und Abrechnung der Gäste. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.